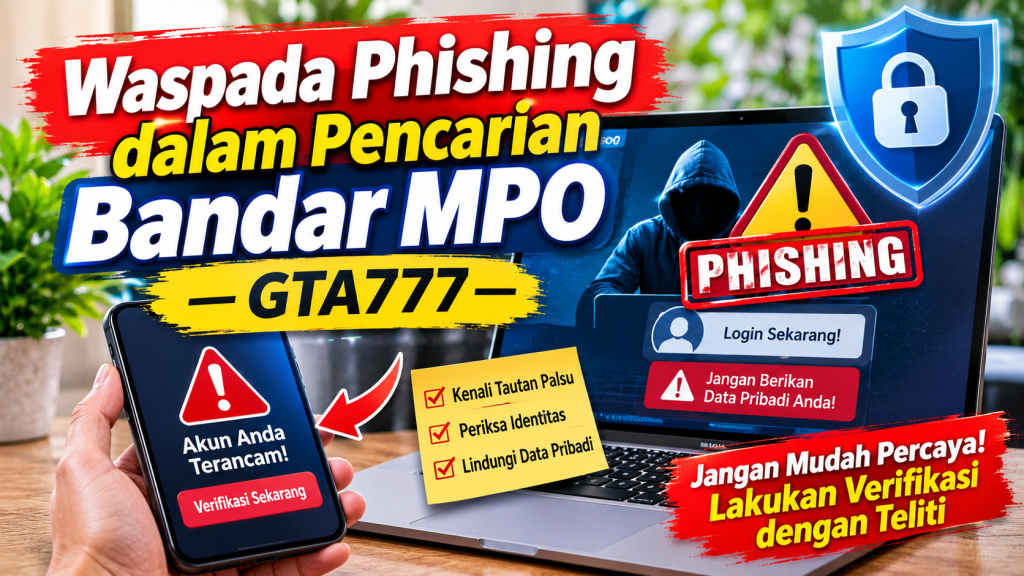
Artikel edukasi yang membahas risiko phishing dalam pencarian Bandar MPO, cara mengenali tautan menyesatkan dan situs tiruan, serta langkah melindungi data pribadi saat mencari informasi terkait GTA777.
Internet telah menjadi tempat utama bagi masyarakat untuk mencari informasi, mengenali layanan digital, dan menemukan berbagai platform yang dibicarakan secara luas. Melalui mesin pencari, pengguna dapat menemukan halaman web, forum, akun media sosial, hingga beragam situs yang menggunakan istilah populer untuk menarik perhatian.
Namun, kemudahan pencarian tersebut juga membawa risiko. Salah satunya adalah phishing, yaitu tindakan penipuan digital yang bertujuan memperoleh informasi sensitif dengan menyamar sebagai pihak yang dipercaya.
Dalam pencarian yang berkaitan dengan Bandar MPO, pengguna mungkin menemukan halaman dengan nama, logo, atau tampilan yang menyerupai suatu brand. Tidak semua halaman tersebut memiliki hubungan yang dapat dibuktikan dengan pihak yang mereka klaim wakili.
Nama GTA777 juga dapat muncul dalam pencarian yang berkaitan dengan permainan online. Ketika menjumpai informasi atau tautan yang menggunakan nama tersebut, pengguna perlu berhati-hati sebelum membuka halaman, mengisi formulir, atau memberikan data pribadi.
Memahami risiko phishing menjadi bagian penting dari literasi digital. Pengguna tidak cukup hanya mengandalkan tampilan situs atau posisi halaman dalam hasil pencarian. Mereka perlu memeriksa alamat domain, menilai isi pesan, dan mengenali tanda-tanda permintaan informasi yang mencurigakan.
Artikel ini membahas bagaimana phishing dapat muncul dalam pencarian Bandar MPO, ciri-ciri tautan menyesatkan, serta langkah yang dapat dilakukan untuk menjaga keamanan data pribadi.
Apa Itu Phishing?
Phishing merupakan bentuk penipuan digital yang dilakukan dengan menyamar sebagai pihak atau layanan tertentu untuk memperoleh informasi yang seharusnya tidak diberikan kepada orang lain.
Informasi yang menjadi sasaran dapat berupa:
- Nama pengguna dan kata sandi.
- Kode OTP atau kode verifikasi.
- Nomor telepon dan alamat email.
- Informasi rekening atau pembayaran.
- Data identitas pribadi.
- Informasi lain yang dapat digunakan untuk mengakses akun.
Pelaku phishing biasanya berusaha membuat pesan atau halaman terlihat meyakinkan. Mereka dapat menggunakan nama brand, logo, bahasa formal, atau tampilan yang menyerupai layanan yang dikenal pengguna.
Tujuannya adalah membuat seseorang percaya bahwa komunikasi tersebut berasal dari pihak yang benar-benar berwenang.
Dalam praktiknya, phishing dapat dilakukan melalui email, pesan instan, media sosial, situs tiruan, atau tautan yang dibagikan dalam forum dan komentar.
Mengapa Phishing Dapat Muncul dalam Pencarian Bandar MPO?
Pencarian menggunakan istilah populer dapat menghasilkan banyak halaman dengan karakteristik berbeda. Sebagian merupakan konten informatif, sementara sebagian lainnya mungkin menggunakan kata kunci tersebut untuk menarik pengunjung.
Risiko muncul ketika suatu halaman menggunakan nama yang menyerupai brand atau mengaku sebagai layanan tertentu tanpa memberikan bukti yang memadai.
Ada beberapa alasan mengapa pengguna perlu berhati-hati.
Nama populer dapat dimanfaatkan oleh pihak lain
Nama sebuah brand dapat digunakan dalam judul halaman, alamat situs, atau akun media sosial tanpa menunjukkan hubungan resmi dengan pengelolanya.
Pengguna yang hanya melihat nama atau logo berisiko menganggap halaman tersebut sebagai sumber yang dapat dipercaya.
Tautan dapat dibuat menyerupai alamat yang dikenal
Pelaku phishing dapat menggunakan alamat domain yang memiliki kemiripan dengan nama brand.
Perbedaannya terkadang hanya berupa tambahan karakter, perubahan ejaan, atau penggunaan subdomain yang membingungkan.
Karena itu, membaca alamat situs secara menyeluruh menjadi langkah penting sebelum memasukkan informasi pribadi.
Pesan dapat menggunakan bahasa yang mendesak
Sebagian pesan phishing dirancang untuk membuat pengguna merasa harus bertindak segera.
Misalnya, pesan yang mengklaim akun akan dinonaktifkan, akses akan ditutup, atau pengguna harus melakukan verifikasi dalam waktu singkat.
Tekanan seperti ini dapat membuat seseorang mengabaikan pemeriksaan keamanan.
Informasi dapat disebarkan melalui banyak kanal
Tautan mencurigakan tidak hanya ditemukan pada hasil pencarian. Pengguna juga dapat menerimanya melalui grup percakapan, komentar media sosial, pesan pribadi, atau email.
Sumber yang berbeda tidak otomatis membuat informasi menjadi benar. Setiap tautan tetap perlu diperiksa secara mandiri.
Mengenali Tautan Menyesatkan dalam Hasil Pencarian
Salah satu langkah paling penting untuk menghindari phishing adalah memeriksa alamat tautan sebelum membukanya.
1. Perhatikan ejaan domain
Periksa nama domain dengan teliti. Waspadai perubahan kecil seperti huruf tambahan, karakter yang menyerupai huruf lain, atau susunan kata yang tidak biasa.
Sebuah alamat dapat terlihat mirip dengan nama brand, tetapi sebenarnya menggunakan domain berbeda.
Jangan hanya membaca teks yang ditampilkan pada hasil pencarian. Periksa alamat tujuan yang sebenarnya.
2. Jangan langsung percaya pada judul halaman
Judul seperti “resmi”, “terverifikasi”, atau “pusat informasi” tidak membuktikan bahwa halaman tersebut benar-benar dikelola oleh pihak yang diklaim.
Judul halaman dapat dibuat oleh siapa saja. Pengguna perlu mencari bukti lain yang dapat mendukung klaim tersebut.
3. Waspadai tautan yang menggunakan pemendek URL
Tautan pendek dapat menyembunyikan alamat tujuan sebenarnya.
Jika pengguna tidak mengetahui siapa yang membagikan tautan tersebut atau ke mana tautan akan mengarah, sebaiknya jangan membukanya.
4. Perhatikan pengalihan halaman
Beberapa tautan dapat mengarahkan pengguna ke alamat berbeda setelah diklik.
Jika alamat tujuan berubah menjadi domain yang tidak dikenal atau meminta informasi sensitif tanpa alasan yang jelas, hentikan interaksi.
5. Jangan menganggap posisi pencarian sebagai jaminan keamanan
Halaman yang muncul pada posisi teratas mesin pencari belum tentu merupakan kanal resmi atau aman.
Hasil pencarian dapat mencakup iklan, halaman promosi, konten pihak ketiga, dan situs yang tidak memiliki hubungan dengan brand tertentu.
Posisi dalam hasil pencarian tidak dapat menggantikan pemeriksaan identitas pengelola.
Ciri-Ciri Halaman Phishing yang Perlu Diwaspadai
Phishing tidak selalu terlihat jelas. Ada halaman yang dibuat dengan desain sederhana, tetapi ada pula yang meniru tampilan situs secara sangat meyakinkan.
Berikut sejumlah indikator yang perlu diperhatikan.
Meminta informasi sensitif secara tidak wajar
Halaman yang meminta kata sandi, kode OTP, atau data pembayaran tanpa penjelasan yang dapat diverifikasi perlu diwaspadai.
Pengguna tidak seharusnya memberikan informasi tersebut hanya karena halaman mengaku sebagai layanan tertentu.
Menampilkan pesan ancaman atau tekanan
Pesan seperti “akun akan diblokir”, “verifikasi sekarang”, atau “akses akan hilang” dapat digunakan untuk memancing tindakan cepat.
Jika pesan disertai permintaan data sensitif, hentikan interaksi dan periksa informasi melalui sumber yang dapat dipercaya.
Memiliki identitas pengelola yang tidak jelas
Halaman yang tidak memberikan informasi memadai mengenai pihak yang bertanggung jawab patut dinilai secara kritis.
Ketiadaan identitas bukan bukti langsung bahwa halaman tersebut phishing, tetapi menjadi alasan untuk tidak memberikan informasi sensitif.
Menggunakan tampilan yang menyerupai brand
Logo, warna, dan susunan menu dapat ditiru.
Tampilan profesional tidak otomatis membuktikan keaslian halaman. Pemeriksaan domain dan identitas pengelola tetap diperlukan.
Menawarkan klaim yang tidak masuk akal
Pesan yang menjanjikan keuntungan pasti, hadiah tanpa syarat, atau pengembalian dana dengan cara yang tidak jelas perlu diperlakukan sebagai tanda peringatan.
Jangan mengambil keputusan hanya berdasarkan klaim promosi yang belum dapat diverifikasi.
Data Sensitif yang Tidak Boleh Dibagikan Sembarangan
Phishing sering berhasil karena pengguna tidak menyadari nilai informasi yang mereka berikan.
Ada beberapa jenis data yang perlu dilindungi secara khusus.
Kata sandi
Kata sandi merupakan informasi autentikasi yang digunakan untuk mengakses akun.
Jangan memberikan kata sandi kepada orang yang mengaku sebagai petugas layanan melalui pesan pribadi, telepon, atau email.
Jika suatu halaman meminta kata sandi pada alamat yang belum dapat dipastikan, jangan melanjutkan pengisian.
Kode OTP
OTP atau kode sekali pakai digunakan untuk membantu proses verifikasi.
Kode tersebut tidak boleh diberikan kepada pihak lain. Orang yang memperoleh kode dapat mencoba menggunakannya untuk mengakses akun atau menyelesaikan proses autentikasi.
Informasi pembayaran
Data rekening, kartu pembayaran, dan informasi transaksi perlu dijaga.
Hindari mengirimkan foto kartu, detail rekening, atau bukti pembayaran kepada kontak yang belum terverifikasi.
Data identitas
Nomor identitas, foto dokumen, alamat rumah, dan informasi pribadi lain dapat disalahgunakan jika jatuh ke tangan pihak yang tidak bertanggung jawab.
Sebelum mengirimkan dokumen, periksa apakah permintaan tersebut memiliki tujuan yang jelas dan berasal dari pihak yang dapat diverifikasi.
Cara Melindungi Diri saat Mencari Informasi GTA777
Ketika menemukan halaman atau kontak yang menggunakan nama GTA777, pengguna dapat menerapkan beberapa langkah berikut.
Periksa alamat situs secara menyeluruh
Jangan hanya memperhatikan nama yang terlihat pada halaman.
Periksa domain, ejaan, dan alamat tujuan sebelum memasukkan informasi atau mengunduh berkas.
Evaluasi identitas pengelola
Cari keterangan mengenai pihak yang bertanggung jawab atas halaman tersebut.
Jika identitas pengelola tidak jelas atau klaim hubungan dengan brand tidak dapat dibuktikan, jangan memperlakukan halaman itu sebagai kanal resmi.
Hindari login melalui tautan yang dikirim secara mendadak
Jika menerima pesan yang meminta login, jangan langsung mengikuti tautan di dalamnya.
Periksa alamat halaman secara terpisah dan hindari memasukkan informasi autentikasi pada situs yang belum dapat dipastikan.
Gunakan kata sandi yang berbeda
Menggunakan kata sandi yang sama pada banyak akun dapat meningkatkan risiko jika salah satu layanan mengalami kebocoran data.
Gunakan kata sandi unik dan pertimbangkan pengelola kata sandi yang tepercaya.
Aktifkan perlindungan akun
Jika tersedia, aktifkan autentikasi multifaktor.
Fitur ini dapat memberikan lapisan perlindungan tambahan ketika seseorang mencoba mengakses akun menggunakan kata sandi yang diketahui.
Jangan mengunduh berkas dari sumber yang meragukan
Berkas atau aplikasi dari halaman tidak dikenal dapat membawa risiko keamanan.
Unduh perangkat lunak hanya dari sumber yang dapat diperiksa dan hindari memberikan izin aplikasi yang tidak relevan.
Apa yang Harus Dilakukan Jika Terlanjur Mengklik Tautan Phishing?
Jika pengguna terlanjur membuka tautan mencurigakan, langkah berikutnya bergantung pada tindakan yang telah dilakukan.
Jika hanya membuka halaman
Tutup halaman tersebut dan jangan memasukkan informasi apa pun.
Jika halaman meminta login, pembayaran, atau pengunduhan berkas, hindari melanjutkan proses.
Jika telah memasukkan kata sandi
Segera ubah kata sandi melalui layanan yang alamatnya telah diverifikasi.
Jika kata sandi yang sama digunakan pada akun lain, ubah juga kata sandi akun tersebut.
Jika telah memberikan kode OTP
Segera periksa keamanan akun dan hubungi penyedia layanan terkait melalui kanal yang dapat diverifikasi.
Jika tersedia, hentikan sesi yang tidak dikenal dan aktifkan perlindungan tambahan.
Jika telah memberikan informasi pembayaran
Hubungi penyedia layanan keuangan melalui nomor atau kanal yang dapat dipastikan keasliannya.
Periksa transaksi dan ikuti prosedur pengamanan yang disediakan oleh pihak terkait.
Jika telah mengunduh aplikasi atau berkas
Hentikan penggunaan berkas tersebut dan lakukan pemeriksaan keamanan perangkat.
Jika aplikasi meminta izin yang tidak relevan atau menunjukkan aktivitas mencurigakan, pertimbangkan untuk menghapusnya.
Simpan bukti komunikasi, alamat situs, dan tangkapan layar jika diperlukan untuk pelaporan.
Pentingnya Memahami Legalitas dan Risiko Layanan
Pencarian Bandar MPO dapat berkaitan dengan layanan permainan yang memiliki unsur taruhan atau transaksi finansial.
Pengguna perlu memahami bahwa tidak semua layanan digital memiliki karakteristik atau status hukum yang sama. Kemampuan membuka situs tidak otomatis menunjukkan bahwa kegiatan yang ditawarkan diperbolehkan.
Di Indonesia, aktivitas perjudian memiliki konsekuensi hukum. Karena itu, pengguna perlu berhati-hati terhadap layanan yang melibatkan taruhan dan memahami aturan yang berlaku.
Perlindungan terhadap phishing juga tidak dapat dipisahkan dari penilaian risiko layanan. Situs yang memiliki tampilan profesional atau koneksi terenkripsi belum tentu memiliki identitas pengelola yang jelas, aman, atau legal.
Pengguna sebaiknya tidak memberikan data pribadi maupun dana kepada layanan yang identitas dan statusnya belum dapat diverifikasi.
Literasi Digital sebagai Benteng Perlindungan
Literasi digital bukan hanya kemampuan menggunakan internet, tetapi juga kemampuan menilai informasi yang ditemukan secara kritis.
Dalam menghadapi phishing, pengguna perlu membiasakan diri untuk:
- Memeriksa alamat situs sebelum membuka atau mengisi formulir.
- Memahami perbedaan antara nama brand dan identitas pengelola.
- Mengenali permintaan informasi sensitif.
- Tidak mudah percaya pada pesan yang mendesak.
- Memastikan klaim dapat diperiksa secara independen.
- Menghentikan interaksi ketika menemukan tanda-tanda mencurigakan.
Kebiasaan tersebut dapat membantu mengurangi risiko penipuan dan penyalahgunaan informasi pribadi.
Kesimpulan
Phishing merupakan salah satu risiko yang perlu diperhatikan ketika mencari informasi mengenai Bandar MPO atau nama platform digital seperti GTA777.
Tautan menyesatkan, situs tiruan, akun yang menyamar, dan permintaan data sensitif dapat muncul dalam berbagai kanal komunikasi.
Pengguna perlu memeriksa alamat domain, menilai identitas pengelola, dan menghindari memberikan kata sandi, kode OTP, atau informasi keuangan kepada pihak yang belum dapat diverifikasi.
Nama brand, logo, posisi hasil pencarian, dan tampilan profesional tidak cukup untuk membuktikan keaslian suatu halaman.
Pada akhirnya, keamanan digital dimulai dari kebiasaan sederhana: tidak terburu-buru mengklik, tidak sembarangan memberikan informasi, serta selalu memeriksa identitas pihak yang berkomunikasi.
Dengan pendekatan yang kritis dan bertanggung jawab, pengguna dapat lebih memahami risiko phishing dan melindungi data pribadi ketika berinteraksi di internet.
Baca juga artikel ini: NOYA X 80 PROOF PIK 2: Superclub Baru di PIK 2 dengan Standar Hiburan Kelas Dunia